A los pocos meses de comenzar el segundo mandato del Presidente Donald Trump, los funcionarios designados políticamente en el Departamento de Seguridad Nacional hicieron una petición inusual a su agencia centrada en la ciberseguridad: adquirir en secreto una máquina de votación y piratearla.
Según dos ex funcionarios de la administración con conocimiento de la solicitud, los designados querían que la Agencia de Ciberseguridad y Seguridad de Infraestructura (CISA, por su sigla en inglés) adquiriera la máquina, la examinara e informara sobre los resultados para que pudieran entregarse a la Casa Blanca.
Según uno de los ex funcionarios, la propuesta resultó impactante para los empleados de carrera de la agencia. CISA solía trabajar para frustrar los ataques de hackers. Además, tenía instrucciones de no alertar a la empresa de máquinas de votación si descubría fallos, en contra de sus prácticas habituales. Esta solicitud hizo que los empleados de CISA temieran que se les pidiera participar de una injerencia política.
“Pensé que podrían guardárselo para invalidar cualquier resultado [electoral] que no les gustara”, dijo uno de los exfuncionarios. “Esto va en contra de todo lo que representa CISA”.
Los empleados reiteraron a los funcionarios designados políticamente que su solicitud era imposible, en parte porque los agentes capaces de llevar a cabo tal operación acababan de ser despedidos por la iniciativa del Departamento de Eficiencia Gubernamental de Elon Musk. Finalmente, los funcionarios dejaron de presionar a la CISA.
Aunque no se ha actuado en consecuencia, la solicitud demuestra cómo la administración Trump ha intentado utilizar la agencia para sus propios fines, agotando al mismo tiempo los recursos destinados a una de sus misiones más importantes: la protección de los sistemas de votación del país.
Durante el segundo mandato de Trump, su administración despidió u obligó a ceder a más de mil empleados de la CISA, reduciendo el tamaño de la agencia en aproximadamente un tercio. La propuesta presupuestaria del Presidente para 2027 reduciría la financiación de la agencia en otros 700 millones de dólares, lo que podría conllevar 900 despidos adicionales.
En respuesta, los legisladores demócratas han pedido una investigación sobre la capacidad de CISA para desempeñar su función y han exigido explicaciones sobre por qué no se están utilizando fondos federales para apoyar la seguridad electoral, tal como lo ordenó el Congreso.
Desde que Trump promulgó la Ley CISA en 2018, la agencia ha colaborado con las autoridades estatales y los proveedores de máquinas de votación para proteger la infraestructura electoral de los ciberataques. Sin embargo, durante el segundo mandato de Trump, ha abandonado gran parte de este trabajo. Varias autoridades electorales estatales afirmaron que la agencia no les brindó asistencia —ni explicación alguna sobre su ausencia— durante las etapas más críticas de planificación para las próximas elecciones de mitad de mandato.
“Hay una diferencia entre restarle importancia y ser inexistente”, dijo Ryan Macias, experto en tecnología electoral y ciberseguridad que ha trabajado como consultor para CISA. En 2025 y hasta mediados de septiembre de 2026, cuando normalmente se habría completado la mayor parte de los preparativos para las elecciones, “fueron inexistentes, literalmente inexistentes”.
Si bien Trump ha advertido repetidamente que las elecciones estadounidenses son vulnerables a los ciberataques, repitiendo en algunos casos afirmaciones desmentidas, los expertos afirman que su administración está socavando el papel del gobierno federal para ayudar a garantizar su seguridad.
Aunque la CISA reapareció en septiembre con un plan de seguridad de última hora para las elecciones, algunos funcionarios estatales declararon a ProPública que temen que lo que queda de la agencia se haya visto comprometido por una administración presidencial obsesionada con las teorías conspirativas. En los últimos meses, al revivir teorías desacreditadas sobre las elecciones de 2020, la administración Trump ha desclasificado gran cantidad de documentos, incluyendo material confidencial que funcionarios estatales proporcionaron a la CISA. Algunas autoridades estatales afirmaron que ya no confiaban lo suficiente en la administración como para compartir información con la CISA, un factor clave para el éxito de la agencia en elecciones anteriores.
“Han violado por completo la premisa de esa relación de intercambio de información”, declaró un ex alto funcionario federal de ciberseguridad que ahora asesora a gobiernos estatales en materia de seguridad nacional. “No hay forma de que jamás le den información a la CISA. Y no está claro si lo harán en el futuro”.
Una portavoz de la Casa Blanca rechazó la solicitud de entrevista, pero defendió la gestión de Trump en materia de seguridad electoral en un comunicado enviado por correo electrónico. “El Presidente Trump ha hecho más que ningún otro para garantizar elecciones libres y justas”, declaró Lauren Bis.
Bis remitió las preguntas específicas sobre la gestión de las elecciones por parte de CISA al Departamento de Seguridad Nacional (DHS). Ni el DHS ni CISA respondieron a las solicitudes de entrevista ni a una lista detallada de preguntas.
Empleados actuales y exempleados de CISA, así como funcionarios electorales estatales, describen una agencia que se ha vuelto significativamente menos capaz de ayudar a los estados a combatir las amenazas cibernéticas legítimas. Los líderes estatales afirman haber utilizado sus propios recursos para subsanar las deficiencias de CISA, como la financiación de tecnología de sensores que puede detectar actividad inusual en las redes electorales. Sin embargo, algunos servicios, como la información sobre agentes extranjeros, no se pueden replicar. Algunas personas entrevistadas manifestaron su preocupación por el hecho de que Trump y sus aliados sigan intensificando la retórica sobre la seguridad electoral, en particular sobre las amenazas a las máquinas de votación. Funcionarios de una importante jurisdicción electoral indicaron haberse reunido en privado con los proveedores de máquinas para elaborar un plan de contingencia en caso de que el gobierno federal confisque sus máquinas o las declare inutilizables.
“No presto atención a lo que dice el Presidente. Presto atención a lo que hace su administración”, declaró el secretario de Estado de Arizona, Adrian Fontes. “Y lo que han hecho es, básicamente, dejarnos aislados y abandonados a nuestra suerte”.
* * *
La defensa de las elecciones frente a los piratas informáticos no siempre formó parte de las competencias del Departamento de Seguridad Nacional.
A mediados de la década de 1990 y durante la década de 2000, una serie de ciberataques sacudieron al gobierno federal, evidenciando la creciente amenaza. En 2007, piratas informáticos irrumpieron en el Pentágono y robaron terabytes de datos confidenciales. El robo digital, perpetrado por un adversario extranjero desconocido, fue tan devastador que un líder de inteligencia lo describió posteriormente como un “Pearl Harbor del espionaje”.
Bajo la administración de George W. Bush, el Departamento se reorganizó para combatir con mayor eficacia el terrorismo y responder a desastres como el huracán Katrina. Destinó recursos a través de la Dirección Nacional de Protección y Programas para fortalecer los sistemas avanzados de ciberdefensa y la infraestructura crítica. El trabajo de la oficina abarcaba desde garantizar la seguridad de eventos como el Súper Bowl hasta proteger plantas químicas y emitir alertas de ciberseguridad al sector privado y al público. En 2018, Trump promulgó una ley que convirtió a la oficina en una agencia independiente, lo que permitió una mayor financiación federal y la transformó, esencialmente, en el centro de soporte técnico definitivo para todo aquello que el DHS designara como “infraestructura crítica”. La ley cambió el nombre de la agencia a CISA.
Aunque Trump contribuyó a la creación de la CISA, no valoró mucho el trabajo que la agencia realizó bajo su antiguo nombre para exponer el alcance de la injerencia rusa en las elecciones presidenciales de 2016. Agentes rusos habían desatado una campaña masiva de desinformación, con una granja de troles respaldada por el Kremlin que creó miles de cuentas en redes sociales haciéndose pasar por estadounidenses y promoviendo a Trump, según informes bipartidistas del Comité Selecto de Inteligencia del Senado de Estados Unidos publicados antes de las elecciones de 2020. Una docena de agentes militares rusos fueron acusados por lo que el Departamento de Justicia describió como “un esfuerzo sostenido para piratear las redes informáticas del Comité de Campaña Demócrata del Congreso, el Comité Nacional Demócrata y la campaña presidencial de Hillary Clinton”.
Trump restó importancia públicamente a esta injerencia, pero la cúpula del DHS consideró el ataque ruso como una escalada. En enero de 2017, antes de que Trump asumiera la presidencia, el DHS elevó las elecciones estadounidenses a la categoría de infraestructura crítica. Esto puso los centros de votación y toda la tecnología electoral utilizada en las elecciones federales bajo la supervisión de lo que pronto se convertiría en la CISA.
Para llevar a cabo esta función, CISA necesitaba ayuda. Sin embargo, los estados y los proveedores de máquinas de votación se mostraban reacios a compartir datos sobre las deficiencias de los sistemas electorales, por temor a que pudieran ser utilizados indebidamente si ciertos detalles se hacían públicos. Los funcionarios estatales también se mostraban reticentes a ceder al gobierno federal cualquier papel en la preparación de las elecciones.
Sin embargo, poco a poco, CISA y los funcionarios electorales estatales forjaron una frágil relación de confianza. Su eje central era un compromiso: la información confidencial que los estados y los proveedores compartieran con CISA se mantendría en secreto.
“Fueron necesarios años y años de generar confianza, de hablar con funcionarios electorales, de contratar a personas con experiencia en elecciones que pudieran validar el trabajo que CISA quería realizar, antes de que finalmente se establecieran relaciones de trabajo sólidas”, dijo Derek Tisler, quien se especializa en seguridad electoral como asesor del Centro Brennan para la Justicia, una organización sin fines de lucro e instituto no partidista con sede en la Facultad de Derecho de la Universidad de Nueva York.
Bajo la dirección de Chris Krebs, la CISA organizó pruebas de penetración en las que sus agentes intentaban infiltrarse en los sistemas estatales para localizar vulnerabilidades que pudieran corregirse, además de simulacros de mesa que recreaban diversas catástrofes potenciales en torno a las elecciones. La CISA también ofreció informes periódicos confidenciales a los secretarios de estado para compartir información de inteligencia federal. Asimismo, financió tecnología de sensores que detectaban posibles actividades maliciosas en línea en las redes electorales, alertando a los funcionarios sobre las amenazas emergentes.
“Contábamos con el personal necesario, teníamos la experiencia, la visibilidad y la financiación”, dijo Macías.
El consorcio compartió datos que abarcaban desde actividades comunes como el spam hasta amenazas más graves. Si Virginia detectaba actividad inusual en su sistema, podía alertar a otros estados para que estuvieran atentos.
Si bien la CISA se había preparado para ataques de los gobiernos chino y ruso, o de hackers solitarios, pocos esperaban que la amenaza a las elecciones proviniera de la Casa Blanca. Pero cuando Trump se negó a reconocer la victoria de Joe Biden en 2020, alegando fraude electoral, la CISA se convirtió en un componente clave de las medidas de seguridad que, en última instancia, permitieron certificar los resultados de las elecciones.
La agencia, en un comunicado firmado conjuntamente por secretarios de estado y proveedores de máquinas de votación, avaló la integridad de las elecciones, calificándolas como “las más seguras de la historia estadounidense”. Cuando Krebs refutó públicamente las afirmaciones difundidas por la Casa Blanca, tildándolas de “infundadas” o “técnicamente incoherentes”, Trump lo despidió a través de Twitter.
Mientras el Congreso se preparaba para votar la certificación de los resultados electorales, fueron miembros de la CISA, junto con el FBI, quienes convencieron al entonces fiscal general Bill Barr de que las teorías conspirativas defendidas por el Presidente podían explicarse por un error humano, y no por un fraude sistémico o un ataque informático.
Cuando Trump regresó a la Casa Blanca en enero de 2025, su administración comenzó de inmediato a desmantelar la CISA. Las notificaciones administrativas se enviaron apenas un par de semanas después de la toma de posesión e incluían al equipo encargado de desmentir la desinformación.
Para los empleados que estaban bajo la lupa del Departamento de Gobierno de Ohio (DOGE), trabajar se volvió imposible. “Esos grupos ni siquiera podían pedir una pizza”, dijo un exempleado sénior de CISA.
El DOGE despidió a personal clave para el trabajo electoral de la agencia, incluyendo a quienes habían colaborado estrechamente con los estados. La administración Trump recortó la financiación de la tecnología que monitoreaba los servidores web y electorales, impidiendo que el gobierno federal detectara las brechas de seguridad.
Cuando llegó el momento de que los estados se prepararan para las elecciones de mitad de mandato de 2026, la CISA había desaparecido.
***
La noche del 16 de julio, en las Black Hills de Dakota del Sur, decenas de funcionarios electorales y sus equipos se reunieron para una recepción cerca del Monte Rushmore. Era la tercera noche de una conferencia anual para secretarios de estado, que congregó a participantes de estados tanto republicanos como demócratas. Durante la semana habían debatido sobre el mantenimiento del padrón electoral estatal y la identificación de votantes, temas que en ocasiones generaron desacuerdos.
Alrededor de las 8 de la noche, una oleada de incomodidad recorrió a la multitud, visible en los rostros de los asistentes, quienes miraban con frecuencia sus teléfonos, según testigos del evento. En cualquier momento, Trump iba a dirigirse a la nación para hablar sobre la seguridad electoral. Algunos en la recepción temían que declarara una emergencia nacional, como sus aliados le habían instado a hacer meses antes, y que la utilizara como pretexto para ordenar al gobierno la confiscación de las máquinas de votación.
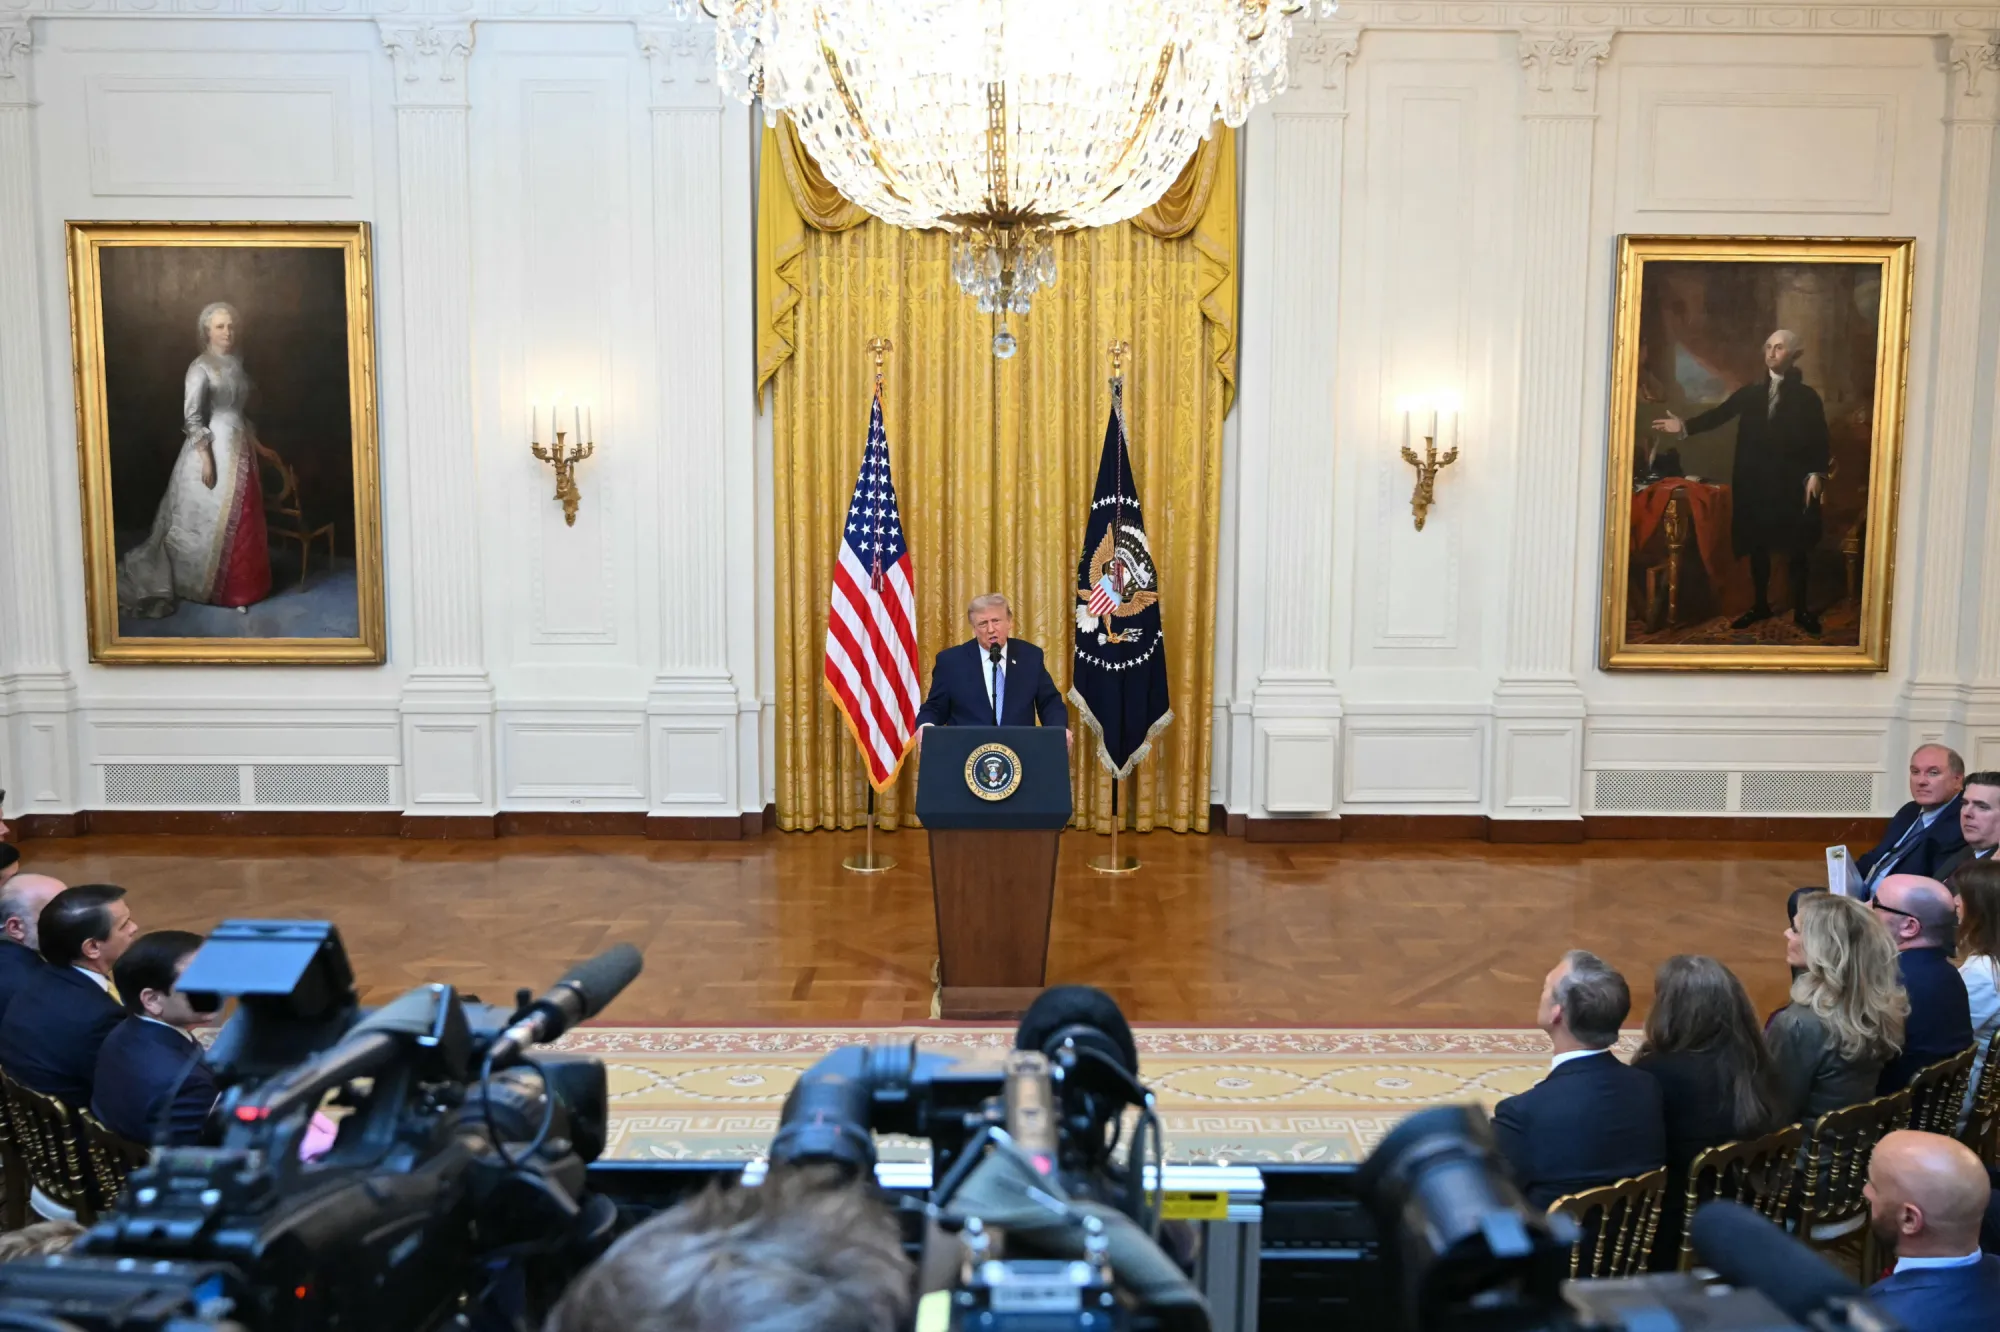
Entonces comenzaron a llegar los informes sobre el discurso y el ambiente cambió. Las afirmaciones de Trump eran infundadas y extravagantes. Muchas habían sido analizadas hasta la saciedad, incluso por los asistentes a la recepción, y rotundamente desmentidas. La ansiedad colectiva que se palpaba momentos antes se disipó, ya que muchos vieron el discurso como otro intento de revivir teorías refutadas que probablemente no serían tomadas en serio por la mayoría de los votantes.
“Todos soltaron una carcajada, guardaron sus teléfonos y se fueron al bar”, recordó Quinn Raymond, cofundador de VoteShield, una organización sin fines de lucro que trabaja con los estados para ayudar a monitorear los datos de registro de votantes, quien estuvo presente en el evento.
Sin embargo, si bien el discurso tuvo escaso impacto, los documentos publicados por la administración Trump para respaldar las afirmaciones del Presidente dañaron la ya deteriorada relación entre la CISA y los funcionarios electorales estatales. El material incluía información sin procesar que los estados habían compartido con la agencia y que se suponía que debía permanecer privada, como un registro de comunicaciones del día de las elecciones de 2020 que detallaba la actividad monitoreada en varios estados.
“Traicionó la confianza de todos los socios que estaban dispuestos a compartir información en aquel momento”, declaró Geoff Hale, quien trabajó en el equipo de elecciones de CISA desde la creación de la agencia hasta el año pasado. Actualmente, se especializa en seguridad electoral en el Centro para la Democracia y la Tecnología, una organización sin fines de lucro que defiende los derechos digitales y civiles.
Bis, la portavoz de la Casa Blanca, negó que la administración Trump hubiera incumplido algún acuerdo al divulgar la información. “La publicación de dicha información es precisamente el tipo de transparencia que los medios de comunicación deberían aplaudir”, declaró. Bis también defendió el discurso de Trump, afirmando que había sido verificado “por las agencias cuyas pruebas se publicaron y que no tergiversó ninguna información”.
Hale y otros afirmaron que el discurso fue uno de varios ejemplos que demostraron la actitud irresponsable de la administración Trump hacia los datos confidenciales recopilados por la CISA. A principios de este año, el portal Político informó que la directora interina de la CISA, Madhu Gottumukkala, había subido registros a ChatGPT, a pesar de que el DHS había prohibido a sus empleados usar el programa, que no era seguro. Un portavoz de la CISA declaró a Político que a Gottumukkala se le había permitido usar la tecnología “a corto plazo y (de forma) limitada”.
En mayo pasado, un periodista independiente llamado Brian Krebs reveló que CISA publicó datos privados, incluyendo contraseñas, claves en la nube y otra información, en su página pública de GitHub, en una carpeta etiquetada como “Private-CISA”. Un portavoz de CISA le dijo al periodista que no había indicios de que los datos confidenciales se hubieran visto comprometidos.
Algunas autoridades electorales estatales también se mostraron alarmadas al ver hasta qué punto llegó la administración Trump para legitimar la obsesión del Presidente con la contienda electoral de 2020.
En el otoño de 2025, funcionarios electorales de Missouri emitieron un memorando en el que afirmaban que Andrew McCoy Warner, miembro del Departamento de Justicia y destacado teórico de la conspiración sobre las elecciones de 2020, había llamado a varios secretarios electorales solicitando acceso a las máquinas de votación. Tulsi Gabbard, entonces directora de inteligencia nacional, también había liderado una operación en Puerto Rico para confiscar máquinas electorales. Cuando la empresa privada de ciberseguridad contratada para examinar las máquinas, Mojave Research Inc., no encontró pruebas que respaldaran las afirmaciones sobre 2020, el gobierno federal se mostró “descontento” con sus servicios y dejó de renovar el contrato, según declaró posteriormente su director ejecutivo a la prensa.
Un portavoz de la Oficina del Director de Inteligencia Nacional declaró a la prensa en agosto que el trabajo de Mojave cesó porque había cumplido su contrato. En su comparecencia ante el Congreso en marzo, Gabbard afirmó que la incautación de las máquinas de votación se produjo a petición de un fiscal federal adjunto en Puerto Rico.
“Lo que sucedió durante la segunda administración de Trump fue que, prácticamente desde el primer día —literalmente, durante los dos primeros meses—, destruyeron todo lo que se había construido con Trump 1”, dijo David Becker, fundador del Centro para la Innovación e Investigación Electoral, una organización sin fines de lucro e independiente que trabaja con las autoridades electorales estatales. “Los funcionarios electorales perdieron la confianza en el gobierno federal”.
No ayudó que, en su discurso, el Presidente se burlara de la defensa que CISA hizo de las elecciones de 2020, calificando la declaración de que fueron las más seguras de la historia como una “frase muy trillada” ideada como parte de un encubrimiento del Estado profundo. Un ex empleado de carrera de CISA describió sentirse abatido por el desmantelamiento, por parte de la administración Trump, de todo lo que habían logrado.
“Nos esforzamos muchísimo por construir esa relación de confianza”, dijo Caitlin Durkovich, ex subsecretaria del DHS para la protección de infraestructuras y cofundadora de la empresa de ciberseguridad Civira Partners. “No sé cómo se puede reconstruir”.
* * *
Pocas semanas después del discurso de Trump, los funcionarios electorales estatales se reunieron una vez más, esta vez para una videollamada con Nick Andersen, quien había reemplazado a Gottumukkala como director interino de CISA.
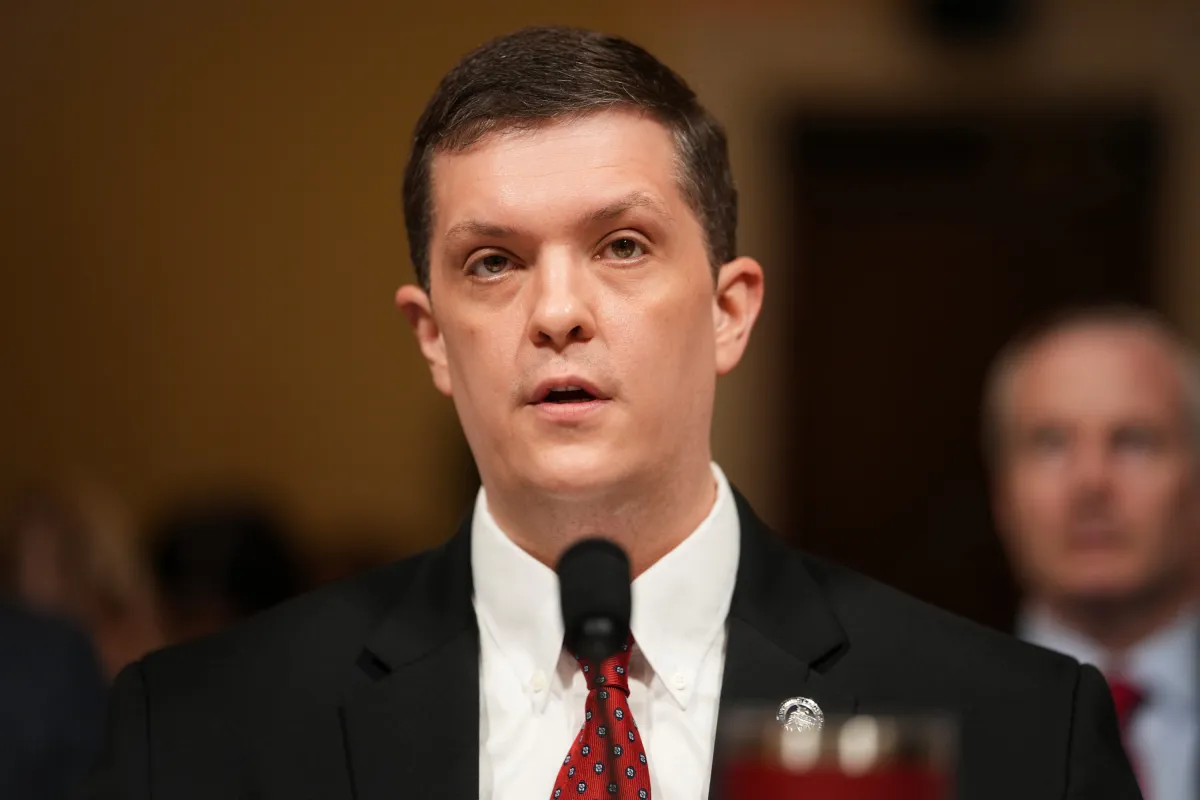
Aunque las primarias ya estaban en marcha, muchos conocieron por primera vez a Andersen, ex asesor de ciberseguridad de la Casa Blanca de Trump, quien se había unido a CISA un año antes. Según el sitio web del partido, Andersen también es representante de distrito del Partido Republicano en Virginia. En marzo, pronunció un discurso ante la sección republicana de Fairfax titulado “Luchando contra la redistribución de distritos electorales por parte de los demócratas”.
En una intervención por videoconferencia en agosto, el ex ingeniero del Cuerpo de Marines, de aspecto juvenil, anunció que el Departamento de Seguridad Nacional (DHS) se estaba preparando para publicar un plan sobre cómo trabajaría junto con los funcionarios estatales para garantizar la seguridad de las elecciones, según cinco personas que estuvieron presentes en la reunión por videoconferencia, algunas de las cuales compartieron notas con ProPública.
Muchos de los participantes en la llamada quedaron atónitos ante lo que percibieron como una falta de comprensión de la planificación electoral. La votación anticipada para las elecciones generales estaba a la vuelta de la esquina. Habían dedicado más de un año a prepararse para las elecciones de mitad de mandato y ya no había tiempo para un trabajo ambicioso.
Algunos bombardearon a Andersen con preguntas: ¿Dónde había estado CISA cuando aún había tiempo para realizar mejoras?
Andersen atribuyó cualquier fallo o aparente violación de la confianza al cierre del gobierno federal en el otoño de 2025, mientras hacía girar su bolígrafo con incomodidad y bebía un sorbo de una bebida energética Monster.
Según varias personas que participaron en la llamada, Fontes, secretario de Estado de Arizona, fue muy directo sobre su opinión respecto a trabajar con Andersen y CISA.
“Le dije que no confiaba en él”, recordó Fontes en una entrevista. “Levanté un poco la voz, porque me frustra —me frustra muchísimo— que tengan la osadía de llegar, despedir a todos los profesionales competentes, dejar de apoyar a los estados, desmantelar los esfuerzos de coordinación que habían realizado y luego, de repente, venir y decir: ‘Oh, somos del gobierno federal. Estamos aquí para ayudar’”.
De hecho, un funcionario de CISA que dejó su cargo recientemente afirmó que intentar realizar ahora el trabajo electoral habitual de la agencia sería inútil. En años anteriores, CISA había finalizado casi todos sus preparativos con los estados para el Día del Trabajo. “Ya es demasiado tarde”, dijo el funcionario.
El 24 de septiembre, CISA publicó su plan de seguridad para las elecciones de 2026. El documento de 13 páginas describe cómo, en los últimos dos años, CISA se ha “reafirmado en su misión estatutaria y se mantiene firme en el fortalecimiento de la seguridad de las elecciones”.
Funcionarios estatales aseguraron que su planificación garantizará unas elecciones seguras, incluso sin la ayuda de CISA. Sin embargo, tanto ellos como los expertos en ciberseguridad temen que Trump alegue que las elecciones fueron pirateadas si los republicanos no ganan en noviembre.
El plan de seguridad contempla “aprovechar las alianzas de colaboración” con los estados con los que la agencia ha dejado de trabajar desde que Trump asumió el cargo. Shenna Bellows, secretaria de Estado de Maine, afirmó que lo vería con buenos ojos, pero se mostró escéptica respecto a las motivaciones de la agencia.
“Que CISA prometa ahora, en este momento, a los funcionarios electorales que serán un recurso para las elecciones de 2026 es demasiado poco y demasiado tarde”, dijo.
* Publicado por ProPública.
--------------------------------
Para suscribirte con $ 8.000/mes al Cohete hace click aquí
Para suscribirte con $ 10.000/mes al Cohete hace click aquí
Para suscribirte con $ 15.000/mes al Cohete hace click aquí