El fantasma de la paranoia recorre el mundo. En la noche del 11 al 12 de octubre, los sistemas de refrigeración de unos 700 comercios franceses fueron comprometidos: sus controladores recibieron órdenes remotas que alteraron los ciclos de descongelación y, en algunos casos, la temperatura llegó a cerca de 50 grados. Tres semanas después hubo una nueva oleada de incidentes en 14 países europeos, entre ellos Italia.
El 12 de noviembre, una falla en Microsoft 365 interrumpió durante horas el acceso a Outlook, Teams y otras herramientas, con reportes en 74 países y territorios; algunas organizaciones tuvieron que volver al fax. Al día siguiente, la autoridad aeronáutica de Estados Unidos suspendió las salidas de vuelos en todo el país por un problema en sus sistemas. El 16, miles de clientes de Chase y de otras entidades no pudieron acceder a sus cuentas. Unas semanas antes, se había atribuido a la unidad norcoreana TraderTraitor el robo de unos 6.300 millones de dólares en criptoactivos de Binance.
No todos estos episodios fueron iguales. Algunos fueron ataques deliberados; otros, fallas técnicas. Sin embargo, juntos dejaron al descubierto una misma vulnerabilidad: la dependencia de infraestructuras digitales que se han vuelto indispensables.
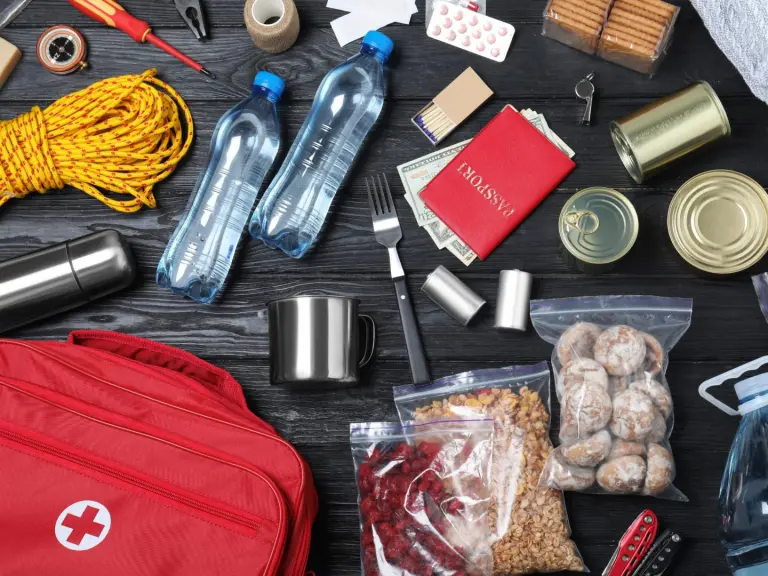
En paralelo, la Comisión Europea difundió directrices para que los hogares puedan afrontar al menos 72 horas de emergencia con agua, alimentos, medicamentos, radio, linterna y efectivo. El Reino Unido impulsa su campaña Be Ready, Japón recomienda mantener reservas para situaciones de crisis y los países nórdicos reparten manuales desde hace años.
La sensación que queda es de vulnerabilidad. Y tiene algo de paradójico, porque, según cuenta la leyenda, Internet nació justamente para no caerse.
El mito y la letra chica
A principios de los años '70, Paul Baran, ingeniero de la RAND Corporation, diseñó una red distribuida y redundante: los mensajes se fragmentaban en paquetes que podían circular por rutas alternativas, para que las comunicaciones militares estadounidenses sobrevivieran a un ataque nuclear. La historiografía, empezando por los trabajos de Janet Abbate, matiza el relato: AT&T no adoptó el proyecto, y ARPANET, en 1969, respondió sobre todo a objetivos de investigación y de compartición de recursos informáticos. La Internet "a prueba de bombas" simplifica una historia más compleja.
La supervivencia, de todos modos, quedó incorporada a la filosofía de diseño de los protocolos. En 1988, David Clark ordenó los objetivos de diseño de Internet, y el primero era que la comunicación pudiera continuar aunque se perdieran redes o gateways intermedios. La seguridad no figuraba entre esas prioridades. El diseño privilegiaba la continuidad del transporte y ubicaba buena parte de la inteligencia en los extremos de la red.
La robustez se definió, por lo tanto, de manera acotada: que los paquetes encontraran caminos alternativos ante determinadas fallas. Eso no equivalía a proteger los sistemas de usuarios malintencionados ni a garantizar los servicios construidos sobre la red. La vulnerabilidad no desapareció: quedó alojada en los extremos y en las capas superiores, donde hoy están los controladores de refrigeración, las aplicaciones bancarias y los servicios de correo.
Robusta y frágil
La Internet real tampoco es una malla homogénea. En 2000, Réka Albert, Hawoong Jeong y Albert-László Barabási mostraron que ciertas redes complejas, entre ellas modelos aplicados a Internet, resisten muy bien las fallas aleatorias, pero son vulnerables a ataques dirigidos contra sus nodos más conectados. John Doyle y sus colaboradores lo resumieron: una red puede ser robusta y frágil a la vez.
La concentración no es solo topológica: también es económica. En el mercado de infraestructura en la nube, Amazon, Microsoft y Google reunieron el 61% de la cuota mundial en el tercer trimestre de 2026, según Synergy Research Group. Y alcanza a la infraestructura física: los grandes proveedores digitales se volvieron actores centrales de los cables submarinos, como inversores, compradores de capacidad y, en algunos casos, propietarios de nuevos tendidos.
Iván Illich llamaba "monopolio radical" a la situación en que una herramienta no solo domina a sus competidoras, sino que vuelve impracticables las alternativas de otro tipo. Con la red pasó algo parecido: a medida que se volvió confiable y ubicua, se debilitaron los respaldos que no dependían de ella. El fax del 12 de noviembre —"lo viejo funciona", como recuerda la serie El Eternauta— fue un resto arqueológico de esos respaldos. Ahí está la paradoja: la robustez de una capa permitió colgar cada vez más actividades de la red, y eso multiplicó las dependencias.
El tecnoceno y sus accidentes normales
La investigadora argentina Flavia Costa propuso la categoría de tecnoceno para pensar esta época. En su libro homónimo (Tecnoceno, Taurus, 2021) la define como "la época en la que, mediante la puesta en marcha de tecnologías de alta complejidad y altísimo riesgo, dejamos huellas en el mundo" que comprometen también a las generaciones futuras. Costa incluye en ese diagnóstico a las tecnologías infocomunicacionales: cables, centros de datos y plataformas no son un decorado del tecnoceno, sino parte de su sistema nervioso.
De su planteo se desprenden dos nociones que iluminan lo ocurrido en noviembre. La primera es el "salto de escala", que da título a la introducción del libro: una falla en un proveedor repercute en decenas de países; un sabotaje contra controladores industriales alcanza a cientos de comercios. Y crece la distancia entre lo que podemos hacer técnicamente y lo que podemos prever, el "desnivel prometeico" del que hablaba Günther Anders.
La segunda es el "accidente normal". Charles Perrow acuñó el concepto para sistemas complejos y estrechamente acoplados, donde ciertas fallas son difíciles de anticipar y contener. Costa lo retoma y lo amplía para pensar los riesgos de época. No toda interrupción es un accidente normal en sentido estricto, pero las caídas de Microsoft, del sistema aeronáutico estadounidense y de Chase, presentadas como incidentes técnicos y no como ataques, son síntomas de esa lógica: sistemas cuya complejidad vuelve difícil contener una falla localizada.
Vistos así, los kits de 72 horas dicen algo más que "comprate una linterna". Cuando un Estado le pide a su población que se prepare para varios días sin servicios, reconoce que la prevención no elimina todos los riesgos y que también debe organizar la respuesta. Paul Virilio lo resumió en una imagen: inventar el barco es inventar el naufragio. En el tecnoceno, el naufragio viene incluido.
Guerra híbrida, con pinzas
No todo es accidente. El 9 de noviembre, Francia atribuyó oficialmente el sabotaje de octubre a una unidad cibernética vinculada con los Guardianes de la Revolución iraníes. Grupos prorrusos, por su parte, reivindicaron incidentes posteriores, aunque esas reivindicaciones no fueron confirmadas por las autoridades.
Enseguida aparece la expresión "guerra híbrida", que conviene usar con pinzas. Frank Hoffman la popularizó en 2007 para describir la convergencia de modalidades convencionales, irregulares y terroristas en un mismo conflicto. Con el tiempo se estiró hasta abarcar casi todo, y su uso es polémico: en la OTAN suele aplicarse a acciones atribuidas a Rusia; en parte de la izquierda latinoamericana, a intervenciones de Washington para cambiar gobiernos. Cada bando tiende a usarla para nombrar las prácticas del otro.
La etiqueta, además, mezcla operaciones de naturaleza diferente. Las intrusiones en sistemas de refrigeración son sabotaje; el robo de información, espionaje. Los ataques con drones iraníes contra centros de datos de Amazon en Emiratos Árabes Unidos y Bahréin, en marzo, fueron ataques militares contra infraestructura estratégica. Distinguir, como propone Thomas Rid, entre sabotaje, espionaje y subversión permite describir con más precisión qué buscan y qué producen estas operaciones.
Hay, sin embargo, un punto en que operaciones encubiertas y accidentes se cruzan. Las primeras se benefician de poder negar su autoría; los segundos pueden darles cobertura o alimentar sospechas, y una falla puede leerse prematuramente como un ataque. En el tecnoceno no siempre es posible saber de inmediato si un episodio fue accidente o agresión. La atribución exige evidencia técnica e inteligencia, y a menudo se vuelve una decisión política diferida.
¿Y quién tiene los datos para decidir? Los registros y la telemetría suelen estar en manos de quienes operan los nodos. Cuando una empresa comunica que una caída se debió a un error de configuración, los usuarios externos rara vez pueden verificarlo de manera independiente.
Quién controla los nodos
Henry Farrell y Abraham Newman llamaron "interdependencia convertida en arma" al poder que surge de ocupar posiciones centrales en las redes globales: la capacidad de observar los flujos que pasan por ellas y la de bloquear accesos desde los puntos de estrangulamiento. Lo que valió para el dólar y el sistema SWIFT vale hoy, con sus particularidades, para el cómputo.
El 16 de noviembre, Washington anunció nuevas restricciones para impedir que China acceda a chips avanzados a través de centros de datos situados en terceros países, con exigencias de licencias que alcanzan a operaciones en Brasil, Singapur, Tailandia, Malasia e Indonesia.
En junio, el Departamento de Comercio estadounidense restringió el acceso de personas extranjeras a dos modelos avanzados de Anthropic, y la empresa suspendió temporalmente el servicio mientras evaluaba cómo cumplir con las exigencias. Una decisión tomada en Washington puede apagar una herramienta en Buenos Aires.
China responde desde otras capas. Domina la refinación de numerosos minerales críticos, y sus restricciones de exportación tensionaron la industria estadounidense. También impulsa modelos abiertos y servicios propios de nube: la familia Qwen, de Alibaba, es una de las iniciativas de mayor expansión. Su difusión amplía el acceso a herramientas, pero también funciona como puerta de entrada a la infraestructura de la propia empresa.
Europa, mientras tanto, descubre la periferia dentro del centro. Su dependencia de proveedores estadounidenses de nube alimenta el debate sobre soberanía digital, y algunos representantes políticos la describen en términos de "colonia digital". La cuestión no es solo quién presta el servicio, sino bajo qué jurisdicción opera, quién controla los datos y qué margen hay para cambiar de proveedor.
En el Golfo, la guerra mostró que los centros de datos pueden convertirse en blancos militares. Tras los ataques de marzo, Irán amenazó además a empresas tecnológicas estadounidenses. La lógica de Baran —distribuir los nodos para evitar puntos únicos de falla— reaparece bajo una forma dramática, aunque la dispersión física no elimina la dependencia de energía, conectividad y cadenas de suministro.
Las empresas tecnológicas, por su parte, compiten con inversiones de escala estatal en centros de datos, chips y energía, con acuerdos cruzados entre proveedores, inversores y clientes que generan cierta redundancia, pero también nuevas interdependencias financieras. Más que un tecnofeudalismo que reemplaza al Estado, emerge un tecnonacionalismo corporativo: empresas y Estados se necesitan, compiten y se condicionan mutuamente.
Quién carga con la dependencia
En la periferia, la dependencia suele llegar sin control equivalente y con escasas alternativas. Universidades, ministerios y escuelas adoptan servicios de Microsoft, Google o Amazon como parte de una modernización que rara vez discute sus condiciones. Es una colonialidad por defecto: decisiones que parecen meramente técnicas terminan organizando la vida institucional, los datos y las posibilidades futuras de elección.
Amílcar Herrera distinguía entre políticas científicas y tecnológicas explícitas e implícitas: estas últimas no se formulan como decisiones públicas, pero orientan efectivamente un sistema. La adopción rutinaria de plataformas externas es una de ellas, y con el servicio se importan su riesgo y su jurisdicción. Una actualización defectuosa en otro continente puede dejar sin correo a una facultad del conurbano, que no participó en el diseño ni puede auditar al proveedor.
El urbanista Stephen Graham recuerda que las interrupciones no afectan a todos por igual. En muchos territorios del sur global, la precariedad infraestructural es una experiencia cotidiana: lo que el norte vive como una crisis inédita es, para otros, la intensificación de vulnerabilidades conocidas. Pero la periferia paga dos veces: carga con sus propias fragilidades y con las del centro, que además puede responder reforzando el control sobre los nodos.
América Latina está en medio de esa disputa: las tensiones entre Estados Unidos y China por los cables submarinos, los centros de datos y las redes de telecomunicaciones ya son un asunto geopolítico. En la Argentina, los anuncios de centros de datos para inteligencia artificial abren preguntas que el monto prometido no responde: quién será propietario de la infraestructura, dónde y bajo qué jurisdicción se procesarán los datos, qué transferencia tecnológica habrá y qué capacidad de decisión conservarán las instituciones locales.
El territorio puede aportar tierra, energía y condiciones climáticas favorables, pero eso no garantiza que el control, el conocimiento ni el valor agregado queden en el país. Es una vieja forma de inserción periférica: exportar el insumo y comprar el producto. Y el Golfo enseña algo más: alojar un nodo de importancia estratégica implica quedar expuesto a regímenes de licencias extranjeros y, en una escalada, entrar en el mapa de blancos de otros.
Distribuir el control, no solo los paquetes
La soberanía tecnológica no puede ser autarquía, pero sí exige redundancia bajo control propio y capacidad efectiva de decisión: infraestructura pública de datos, como la que puede articularse a partir de ARSAT; puntos regionales de intercambio de tráfico; modelos abiertos que puedan ejecutarse en servidores propios; respaldos que no dependan de un único proveedor; y contrataciones que exijan portabilidad y planes de contingencia.
No se trata de reemplazar una dependencia por otra ni de producir en el país cada componente, sino de evitar que la continuidad de servicios esenciales dependa de decisiones opacas, tomadas lejos de quienes soportan sus consecuencias.
Baran se preguntaba cómo hacer que una red sobreviviera a la pérdida de sus nodos. La pregunta del tecnoceno es otra: ¿la supervivencia de quién garantiza la red y a costa de quiénes? Inventar la red fue también inventar su naufragio. Lo que está en disputa es quién se queda con los botes y quién decide si fue tormenta o torpedo.
--------------------------------
Para suscribirte con $ 8.000/mes al Cohete hace click aquí
Para suscribirte con $ 10.000/mes al Cohete hace click aquí
Para suscribirte con $ 15.000/mes al Cohete hace click aquí